Определите трафик и топологию
Перечислите внешние каналы, подсети филиала, центральную площадку и облачные сервисы. Укажите полезную полосу, число соединений и туннелей, необходимость публикации сервисов. Разделите обычную маршрутизацию, шифрование и анализ трафика: это разные режимы нагрузки.
Читайте производительность по режимам
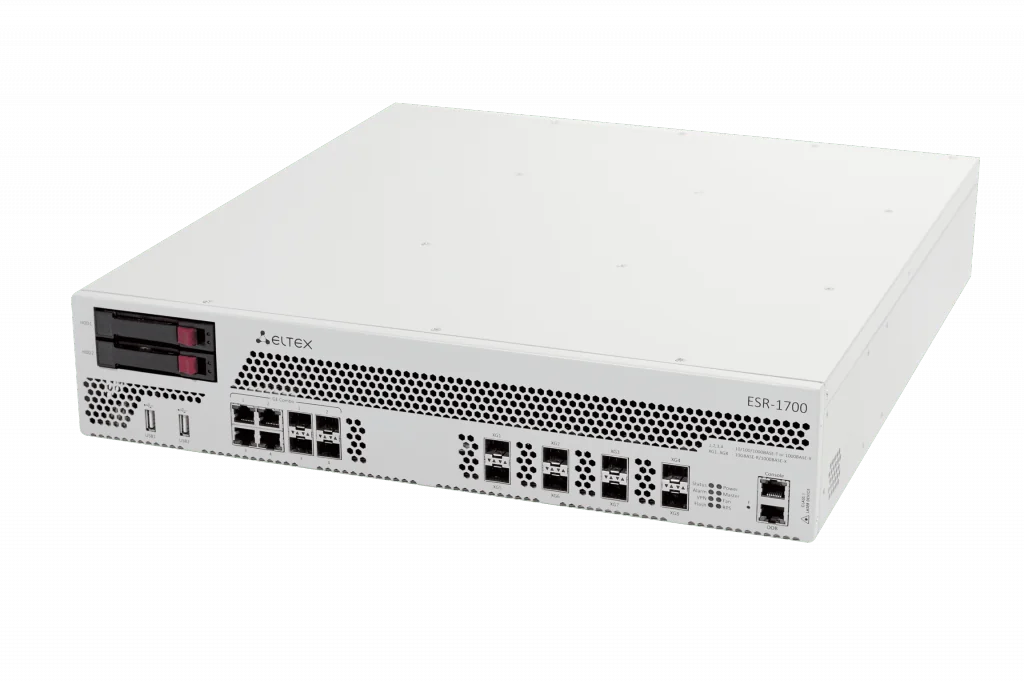
В карточке ESR-1700 приведены отдельные показатели Firewall, IPsec VPN и IPS/IDS; они не являются одной универсальной скоростью. Для своего проекта уточните методику измерения, размер пакетов и сочетание функций. Интерфейсы и модификацию питания проверяйте отдельно от производительности; ESR-1700 здесь пример чтения характеристик, а не обязательная модель любого филиала.
Согласуйте резерв и безопасность управления
Определите, что произойдёт при отказе основного оператора, DNS или центрального VPN-узла. Проверьте маршруты, NAT, MTU и доступ к критичным приложениям на тестовой схеме. Управление ограничьте разрешёнными адресами, предусмотрите журналирование и откат. Сначала подтвердите сценарии, затем расширяйте конфигурацию на филиалы.